小池英樹のAIマーケティング経営ノート
私の免許証画像も漏れた。顧客リストが「負債」に変わるとき
目的も
先日、私のもとに一通のメールが届きました。
「本人確認書類情報を含む個人情報の漏えいに関するお詫びとご報告」。カーシェアのタイムズカーからでした。
漏れたのは、氏名、住所、生年月日、電話番号、メールアドレス。そして、運転免許証の画像です。
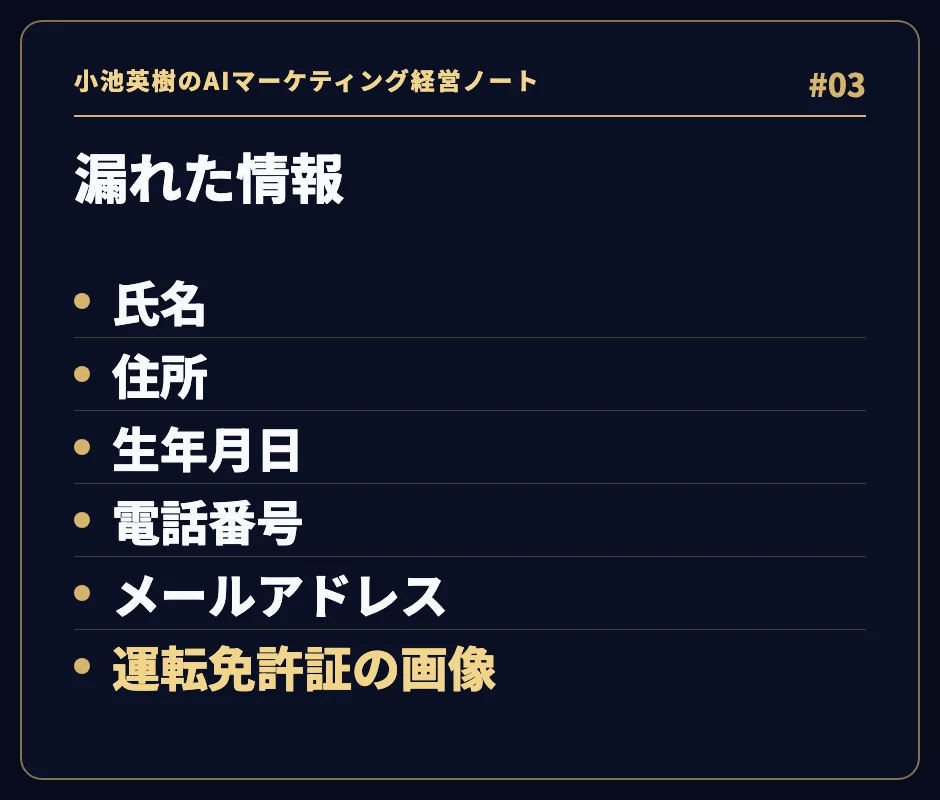
今回は、情報を預けた側として経験したことと、そこから、自分の事業で預かっているお客様の情報をどう見直すことにしたのかを、お話しします。
退会したあとも、免許証の画像は残っていた
まず、公表されている事実を整理します。
タイムズカーを運営する会社は、9月25日に、Webシステムへの不正アクセスを検知したと発表しました。発表では、会員の情報が約660万アカウント。そのうち約160万アカウントで、運転免許証などの本人確認書類の画像まで漏れたとされています。
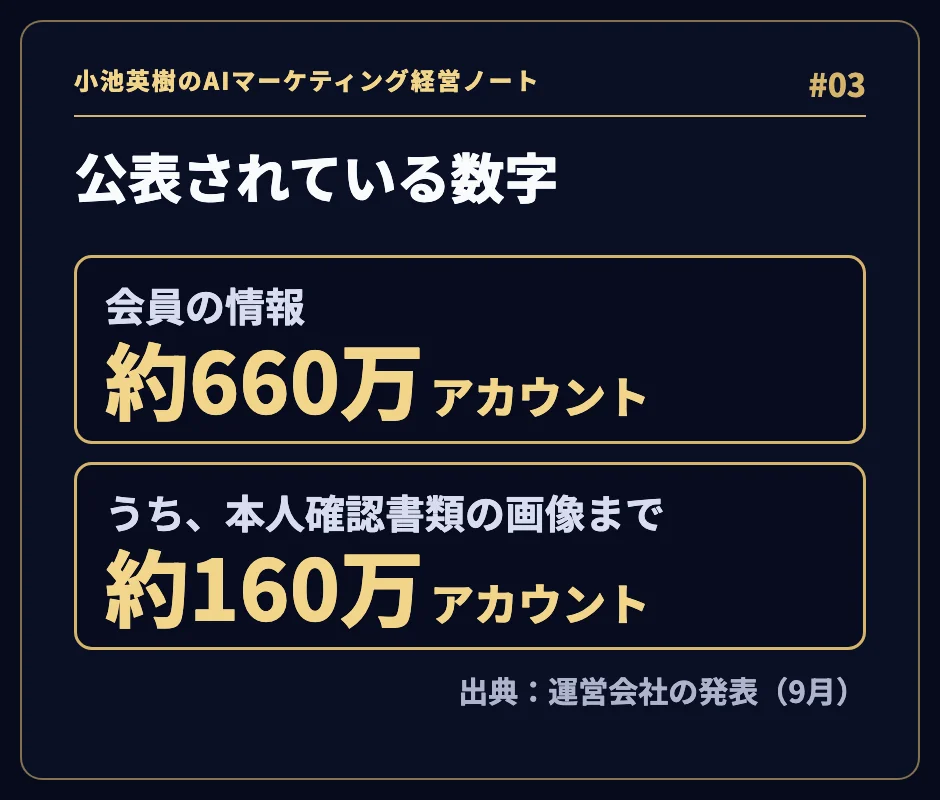
対象には、今の会員だけでなく、すでに退会した人も含まれていました。会社の公式の「よくある質問」では、退会後も、運転免許の情報や画像を、なりすまし対策や問い合わせ対応のために7年間保管していると説明されています。
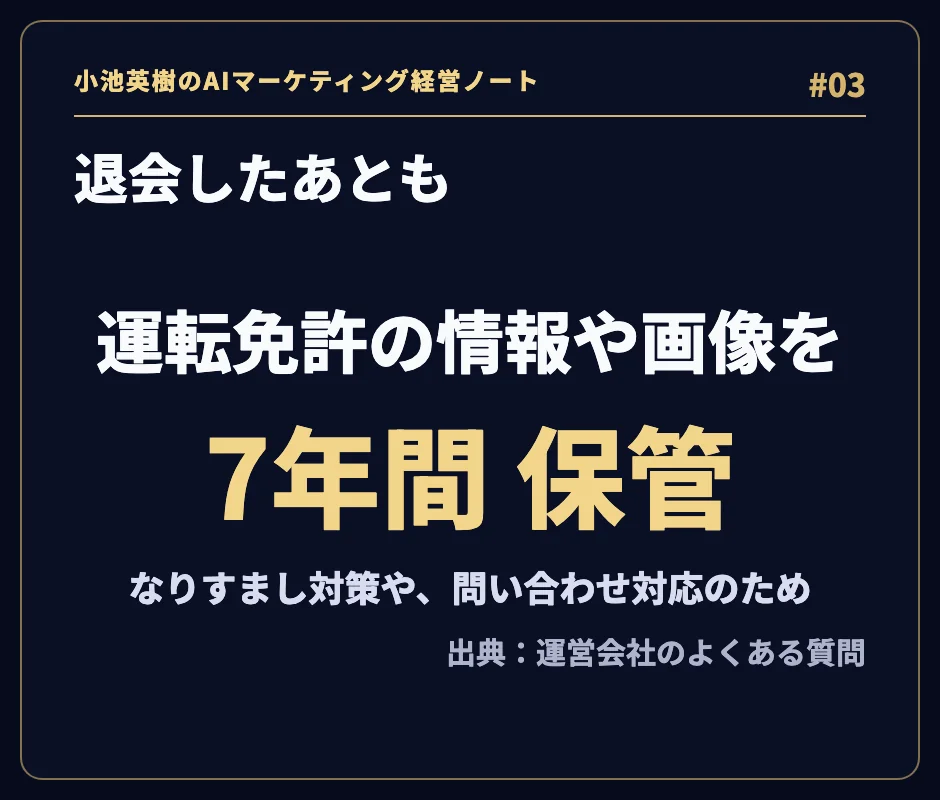
退会したあとも、免許証の画像が長く残っていたということです。
また、弁護士が開設した集団訴訟の準備サイトには、数万人が参加希望の登録をしたと報じられています。会社の公式のSNSの投稿にも、利用者からの厳しい声が数多く寄せられています。
原因については、外部の専門機関が調べている段階で、まだ公表されていません。ですので、この記事でも原因には触れません。お伝えしたいのは、当事者になって分かったことです。
後始末の一部は、預けた本人が引き受けることになる
私は、会社として法人の会員になり、運転者として登録していました。今も会員です。
10月1日に、会社の連絡先へ「貴社の運転者様の本人確認書類が漏えいしていた」という連絡が届きました。
正直に申し上げると、最初に感じたのは、怒りよりも「これから何をすればいいのか」という戸惑いでした。
免許証が漏れることの、何が問題なのか。免許証は、さまざまな手続きで本人確認に使われる書類です。金融機関では追加の本人確認も行われるため、画像が漏れれば、すぐに口座が作られる、というわけではありません。それでも、なりすましや不正な申込みに悪用されないか、という不安は残ります。
そこで私は、3つの信用情報機関に「本人申告」を申し込みました。本人確認書類が漏れたので、私の名前で新しい借入れなどの申込みがあったら、慎重に確認してください、と伝えておく手続きです。
手数料は、1社が1,000円、もう1社が700円。残りの1社は、申請を出しましたが、まだ返事が来ていません。
さらに、免許証そのものの再交付です。今回の件を受けて、免許証の再交付を特例で認める対応も報じられています。私も、住んでいる地域の窓口に確認したうえで、再交付を受けるつもりです。
不安を減らそうと動くにも、調べる時間や、窓口に足を運ぶ手間がかかります。
そのうえで、タイムズにも問い合わせを入れました。これらの手続きの費用が補償の対象になるか、方針が決まったら案内してほしい、という内容です。会社は、調査結果を踏まえて補償の方針を決めると説明しています。動画を収録した時点では、私への具体的な回答は、まだ届いていません。
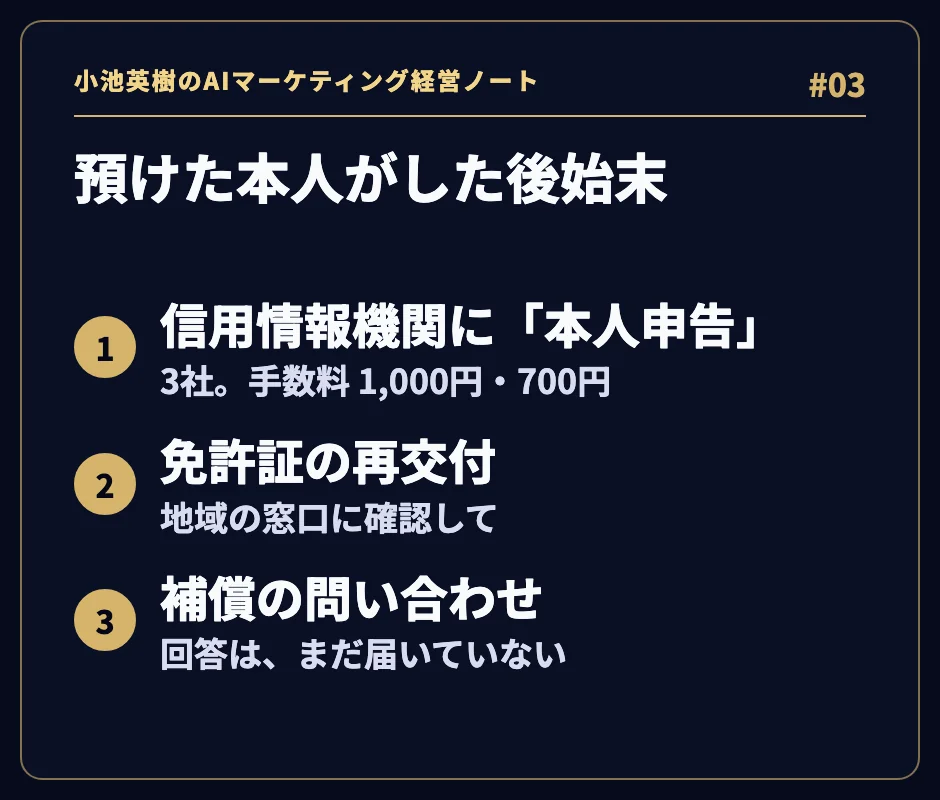
一人の利用者として、非常に迷惑だと感じています。調べる時間も、申請の手間も、費用もかかり、不安も残っているからです。
情報が漏れると、謝罪のメールが届いて終わりではありません。後始末の一部は、預けた本人が、自分の時間とお金で引き受けることになります。 これが、当事者になって最初に分かったことです。
同じ漏えいでも、何を預かっていたかで負担は変わる
実は、その少し後に、もう一通のメールが届きました。JR東日本の「えきねっと」からです。
こちらは、えきねっとの会員向けのメール配信に使っていた外部のサービスが、不正アクセスの影響を受けた、という案内でした。えきねっとで漏れた可能性があるのは、メールアドレスとされています。
メールアドレスでも、えきねっとを装った偽の案内や、偽のサイトへ誘う手口(フィッシング)への警戒は必要です。ただ、免許証の画像とは、悪用のされ方も、必要になる対応も違います。
同じ「漏えい」でも、何を預かっていたかで、相手にかかる負担は大きく変わります。
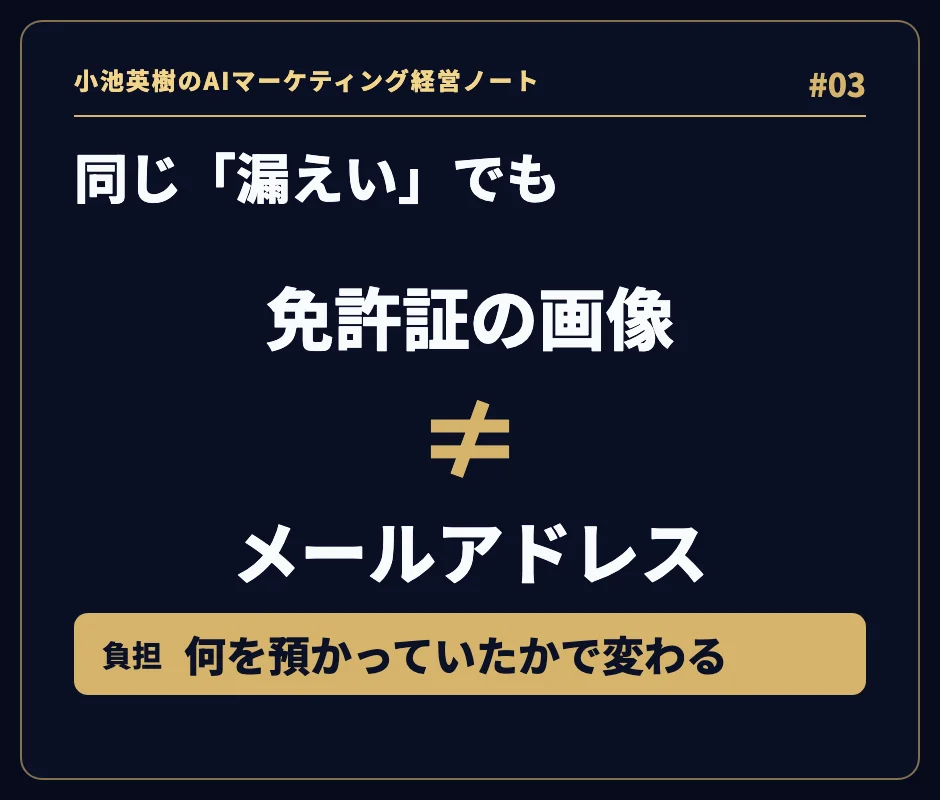
そして、この一通で、私はもう一つのことに気づきました。情報は、預けた会社の中だけにあるわけではありません。その会社が使っている、さらに外のサービスにも置かれています。
立場を入れ替えれば、私も預かる側にいる
ここで、立場を入れ替えてみます。
私の事業も、お客様の情報を預かっています。講座に申し込んでくださった方、無料のLIVEに登録してくださった方、メールやLINEで案内を受け取ってくださっている方の情報です。
そして私も、申込みや配信、決済などで、いくつもの外のサービスを使っています。えきねっとの件と同じで、私自身が気をつけていても、預けた先で何かが起きれば、お客様にお詫びの連絡を届けることになるのは、私です。
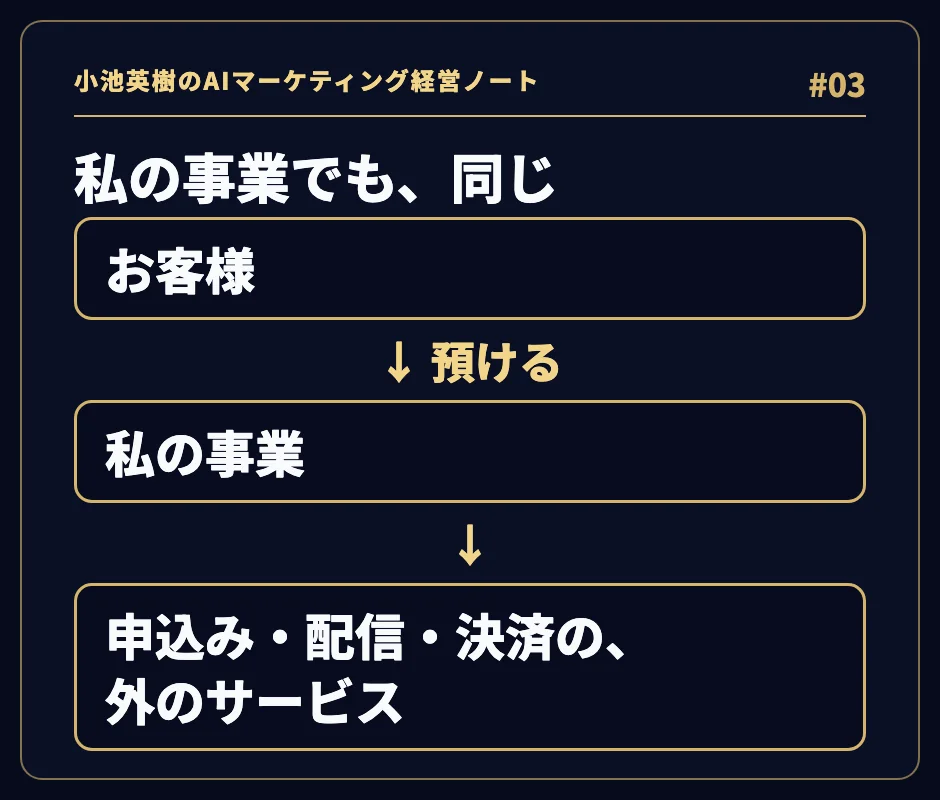
目的も期限もない顧客リストは、負債に変わる
マーケティングでは、顧客リストは資産だと言われます。私もそう考えてきました。リストがあるから、新しい講座を案内でき、事業を続けられます。
もちろん、取引や法律上の理由で、残す必要がある情報もあります。ただ、使い道も保存の期限も決めないまま残っている情報は、事業の役に立たなくても、管理の負担と、漏れたときの負担を抱えることになります。
たとえば、もう配信していない古いリスト。作業のために一度書き出して、そのままパソコンに残っているファイル。
顧客リストは、使っているうちは資産です。けれども、目的も期限もないまま持ち続けると、負債に変わります。
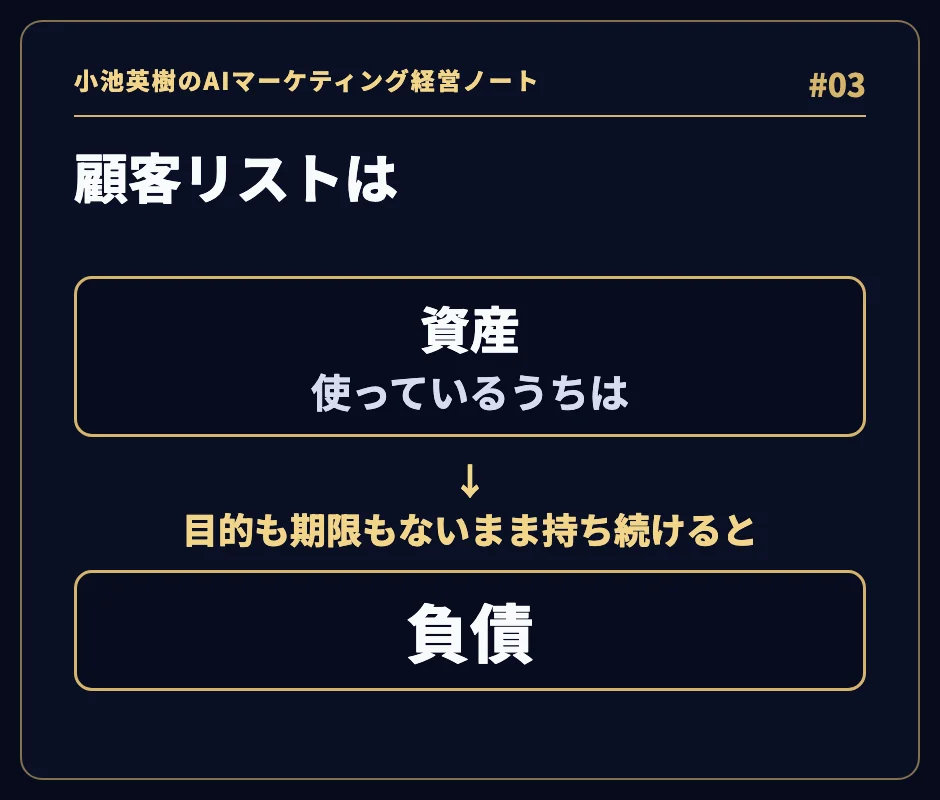
私が「資産が負債に変わる」と感じたのは、そこです。
何を持ち、何を手放すかは、経営者が決める
では、どうするか。私は、自分の事業について、次の4つを決め直すことにしました。
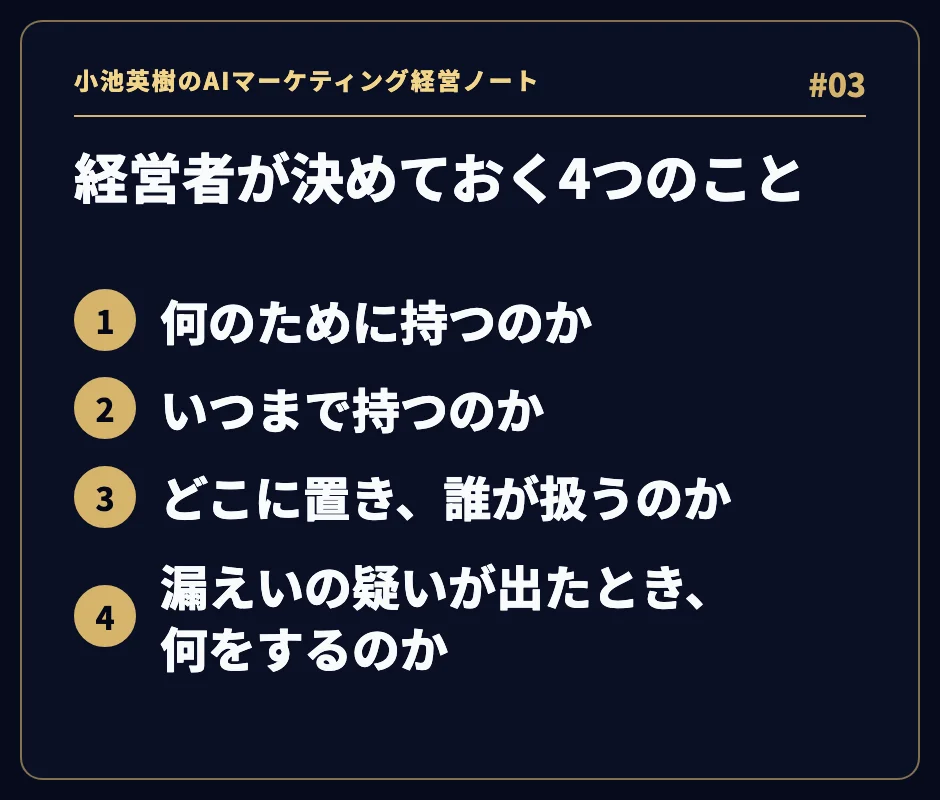
一つ目:何のために持つのか
リストごとに使い道を一行で書き、登録のときにお伝えした利用目的や、案内の配信への同意と合っているかを確かめます。受講のサポートに必要なのか、新しい講座のご案内に使うのか。理由を説明できない情報は、持ち続ける必要があるのかを見直します。
二つ目:いつまで持つのか
保存の期限は、情報の種類ごとに決めます。ご案内に使うリストは、1年間、何の反応もない方には配信を止め、残す必要のない情報は消す。私は、この形にしようと考えています。
ただし、取引やサポートに必要な記録、法律で保存が必要な記録は、理由と期限を決めて残します。配信を止めた方の記録も、誤って再びお送りしないように残しておきます。
本人確認の書類のように、漏れたときの被害が大きい情報は、必要がなければ集めない。必要な場合も、不要になったら消す。「いつか使うかもしれない」で、残し続けないことです。
三つ目:どこに置き、誰が扱うのか
どのサービスやファイルに、どの情報が入っているのか。何のために残すのか。誰が見られるのか。いつ見直すのか。問題が起きたら、どこへ連絡するのか。これを、一枚の一覧にします。
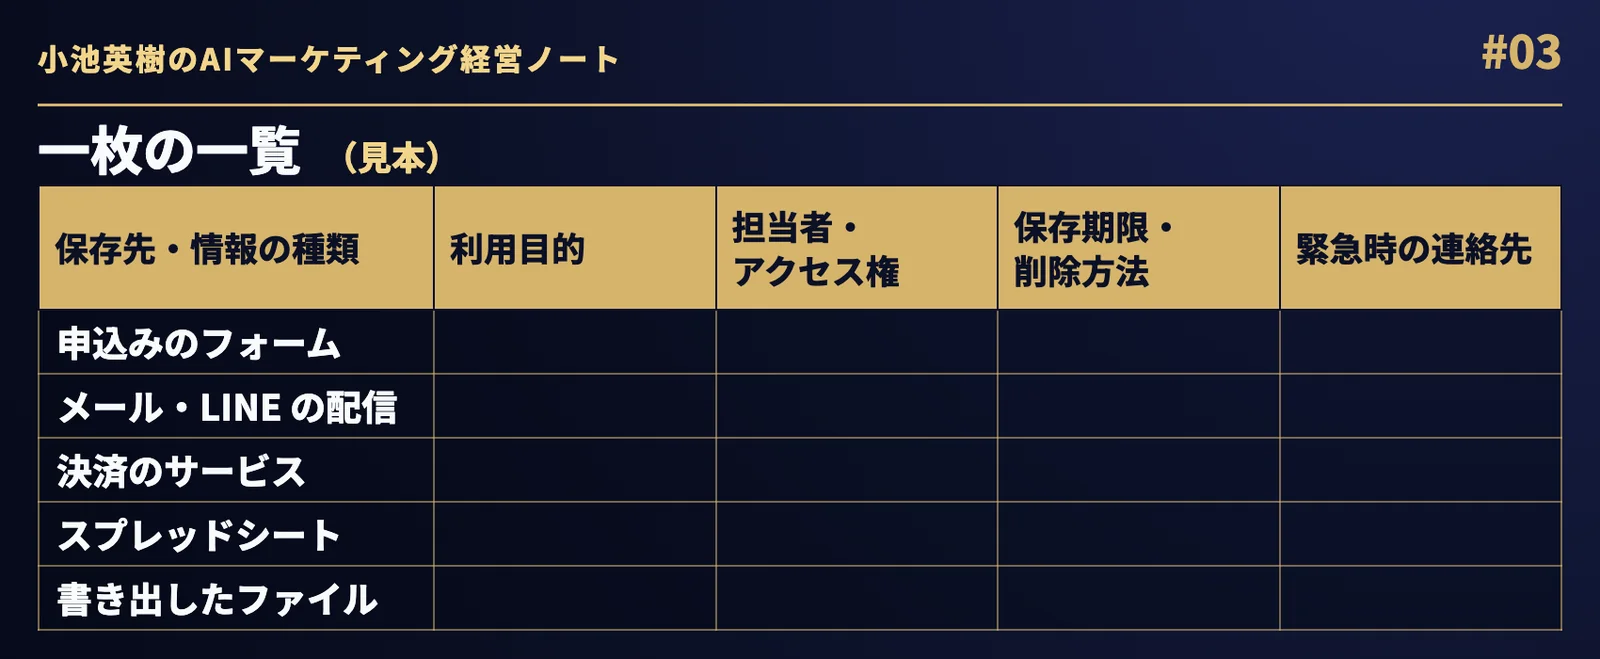
あわせて、ログインに二段階の認証がかかっているかを確かめ、もう必要のない閲覧の権限や共有のリンクは外します。
外のサービスについても、解約したあとに情報がどう扱われるのか、消す方法と、事故が起きたときの連絡先を確かめておきます。作業のために一時的に書き出したファイルは、保存する必要がなくなったら消します。
四つ目:漏えいの疑いが出たとき、何をするのか
まず、被害を広げないための対応と、記録の保全、使っているサービスへの連絡。その担当と連絡先を、先に決めておきます。
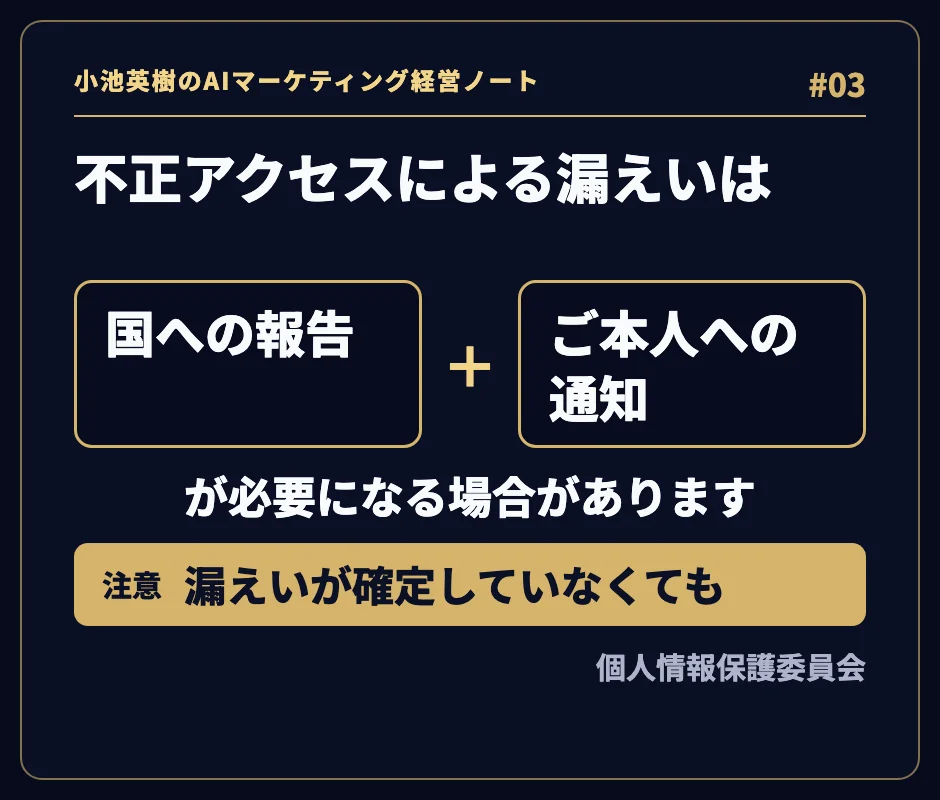
不正アクセスによる漏えいは、人数が少なくても、国の個人情報保護委員会への報告と、ご本人への通知が必要になる場合があります。漏えいが確定していなくても、対象になることがあります。
そのうえで、お客様に、何が分かっていて、何を調べているのか、次にいつ連絡するのかを伝えられるよう、連絡の文面と問い合わせの窓口も用意しておきます。
どれも、担当者に任せておけば済む話ではありません。何を持ち、何を手放すかは、事業の判断です。経営者が決めることだと考えています。
AIに何を渡すかを決めるのは、使う側の人間
この見直しには、AIにも手伝ってもらえます。
まずは、使っているサービスと、そこに保存している情報の種類を整理する一覧を、AIと一緒につくる。この段階では、お客様の名前やメールアドレスを丸ごと渡さなくても始められます。私も、この一覧づくりから、AIに手伝ってもらい始めています。
これから、お客様の情報をAIで分析したり、文面を作ったりする場面も増えていきます。そのときも、考える順番は同じです。AIに何を渡すのか。渡さなくてよい情報は何か。結果をどこに保存するのか。使うAIのサービスが、入力した情報をどう保存し、学習に使うのかも確かめます。
AIは道具です。どこまで預けるかを決めるのは、使う側の人間です。
集めることと同じくらい、預かり続けることに責任がある
情報を預けてくださる方は、その会社を信じて預けています。集めることと同じくらい、預かり続けることにも責任がある。今回の経験から、私はそう考えるようになりました。
皆さんの事業では、目的も期限も決まっていない顧客リストが、今もどこかに残っていないでしょうか。一度、どこに何があるのかを確かめてみてください。
集めることと同じくらい、預かり続けることにも責任がある。
小池英樹 株式会社AutoPilotAcademy CEO